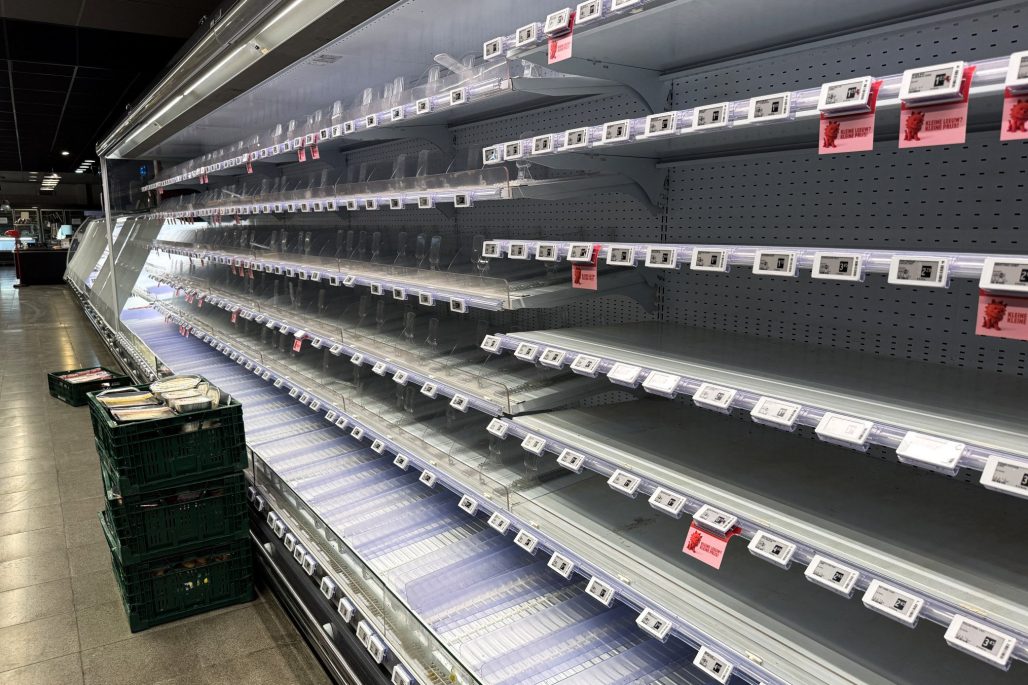
Warum heizen Hacker plötzlich Tiefkühltruhen in europäischen Supermärkten auf 50 Grad auf? In der Nacht zum 2. November 2026 erlebten Supermarktketten in mindestens sieben europäischen Ländern einen beispiellosen Sabotageakt: Unbekannte Angreifer drangen über das Internet in die Steuerungssysteme tausender Kühlregale und Gefrierschränke ein und stellten die Temperatur von -27 °C auf bis zu +50 °C hoch. Nachdem bereits im Oktober rund 700 Märkte in Frankreich auf dieselbe Weise getroffen wurden, mussten nun Filialen von Schweden über Belgien und die Niederlande bis nach Irland tonnenweise verdorbenes Fleisch, Milchprodukte und Tiefkühlkost entsorgen.
Während auf Social Media viele Kunden rätseln, wie man einen Kühlschrank überhaupt aus der Ferne „hacken“ kann, schlagen EU-Kommissare und Cybersicherheitsbehörden Alarm. Hier erklären wir im Detail, wie der Cyberangriff auf Supermarkt-Kühltruhen technisch funktioniert, warum die Täter kein Lösegeld fordern und weshalb genau dieses Szenario der Grund ist, warum Regierungen die Bürger 2026 auffordern, Notvorräte anzulegen.
⚡ Auf einen Blick: Der Cyberangriff auf Europas Supermarkt-Kühltruhen
- Der Vorfall: In der Nacht zum 2. November 2026 (zwischen 1:00 und 2:00 Uhr morgens) übernahmen Hacker per Fernzugriff die Kontrolle über gewerbliche Kühlanlagen und schalteten diese in den dauerhaften Abtaumodus (bis zu +50 °C).
- Betroffene Länder & Ketten: Belgien & Luxemburg (Delhaize, Carrefour, Spar, Colruyt, Intermarché, IKEA), Schweden (ICA, Coop), Niederlande (17 Märkte), Irland (SuperValu), Finnland (Kesko) und Estland (Selver) – nach rund 700 Märkten in Frankreich im Oktober.
- Die Sicherheitslücke: Über das Internet erreichbare Steuerungscomputer (Operational Technology / OT, unter anderem nicht aktualisierte Systeme des dänischen Herstellers Danfoss sowie zweier weiterer Anbieter).
- Das Motiv: Keine Lösegeldforderung (kein klassischer Ransomware-Angriff), sondern gezielte Sabotage und hybride Kriegsführung gegen die europäische Lebensmittelversorgung.
Wie kann man eine Tiefkühltruhe hacken und auf 50 °C aufheizen?
Ein normaler Haushaltskühlschrank lässt sich selbst bei einem Defekt höchstens auf Zimmertemperatur (ca. 20 °C) erwärmen. Wie schaffen es Angreifer bei einem Cyberangriff auf Supermarkt-Kühltruhen also, gewerbliche Anlagen über Nacht auf 50 Grad Celsius aufzuheizen, sodass in Frankreich sogar vereinzelt Schmorbrände entstanden und pro Markt Schäden von bis zu 130.000 Euro angerichtet wurden?
1. Ungeschützte Fernwartungs-Steuerungen (Operational Technology) im Netz
Moderne Supermärkte regeln ihre hunderte Meter langen Kühltheken längst nicht mehr per Handrad, sondern über vernetzte Gebäude- und Kältesteuerungen (sogenannte Operational Technology, kurz OT). Marktführer bei diesen elektronischen Reglern ist unter anderem der dänische Konzern Danfoss (neben zwei weiteren Herstellern, die von der französischen IT-Sicherheitsbehörde ANSSI identifiziert wurden). Über diese Schnittstellen können Kältetechnik-Firmen die Temperatur aus der Ferne überwachen und den Stromverbrauch optimieren.
Das fatale Problem: Wie der IT-Sicherheitsexperte Patrick Lamplmair (Tributech) gegenüber dem Guardian erklärte, hingen tausende dieser Steuergeräte ungeschützt direkt am öffentlichen Internet. Obwohl Danfoss bereits im Vorjahr vor einer Sicherheitslücke gewarnt und dringend zu Software-Updates geraten hatte, versäumten es zahlreiche Supermarkt-Dienstleister, die Patches einzuspielen.
2. Der Trick mit dem „Abtaumodus“ (Defrost-Heizstäbe)
Wie Stephan Moelans, Chef des belgischen Kältetechnik-Dienstleisters Sabcobel, bestätigte, nutzten die Hacker eine eingebaute Funktion der Industrie-Kühlschränke als Waffe: Sie schalteten die Verdampfer (Evaporatoren) per Fernbefehl dauerhaft in den Abtaumodus (Defrost Mode).
Gewerbliche Tiefkühlanlagen besitzen elektrische Heizstäbe, die normalerweise nur für wenige Minuten aktiviert werden, um Eisschichten an den Kühlrippen abzutauen. Indem die Angreifer diese Heizstäbe nachts um 1:00 Uhr dauerhaft einschalteten, die Kühlkompressoren stoppten und gleichzeitig den Temperaturalarm unterdrückten, verwandelten sich die Kühltruhen binnen weniger Stunden in 50 Grad heiße Wärmeschränke. Techniker mussten die ganze Nacht hindurch ausrücken, um die Anlagen manuell vom Internet zu trennen.
Welche Länder und Supermärkte wurden im November 2026 getroffen?
Nachdem Mitte Oktober 2026 bereits bis zu 700 Supermärkte in Frankreich (darunter Carrefour, Leclerc, Intermarché und Coopérative U) lahmgelegt wurden, traf die zweite Angriffswelle am 2. November sieben weitere EU-Staaten:
| Land | Betroffene Supermarktketten & Märkte | Ausmaß & Reaktion vor Ort |
|---|---|---|
| Belgien & Luxemburg | Ahold Delhaize, Carrefour (15 Filialen), Intermarché (15), Colruyt (5), Spar (5), IKEA Mons | Dutzende Märkte mit leeren Kühlregalen; selbst IKEA musste in Mons die berühmten Köttbullar-Fleischbällchen wegen Überhitzung entsorgen. |
| Schweden | ICA (u. a. Sjöbo & Stockholm), Coop (6 Filialen) | Angriff um 2:00 Uhr nachts stellte Truhen auf 50 °C; der gesamte Kühlbestand in betroffenen Märkten musste in Containern entsorgt werden. |
| Niederlande | Mindestens 17 lokale Supermärkte (sowie Ahold Delhaize) | Laut Rundfunksender NOS fielen vor allem kleinere und mittelgroße Märkte der nächtlichen Fernabschaltung zum Opfer. |
| Irland | SuperValu (drittgrößte Kette Irlands) | 13 von 223 Filialen betroffen, in denen ein bestimmtes Regler-Modell verbaut war; alle Kühlwaren wurden aus dem Verkauf genommen. |
| Finnland & Estland | Kesko (Finnland), Selver (Estland) | In Estland entdeckte die Wartungsfirma Kitman Coldtech den 50-Grad-Befehl binnen Minuten und verhinderte größeren Warenschaden. |
Warum fordern die Hacker kein Lösegeld? Hybride Kriegsführung erklärt
Das Ungewöhnlichste an der gesamten Angriffsserie: Es gibt keinerlei Erpressungsschreiben. Während Kriminelle bei klassischen Cyberattacken Daten verschlüsseln, um Millionenbeträge zu erpressen, geht es den Tätern hier ausschließlich um physische Zerstörung.
- Gezielte Sabotage statt Geldgier: Tom Hegel vom Sicherheitsunternehmen SentinelOne betont, dass Angriffe ohne finanzielle Forderung ein klares Indiz für politisch motivierte Sabotage oder staatlich gesteuerte Akteure sind.
- Angriff auf das Vertrauen der Bevölkerung: EU-Agrarkommissar Christophe Hansen verurteilte die Vorfälle als „gezielten Versuch, unsere Lebensmittel-Lieferkette zu stören und das Vertrauen der Verbraucher in sie zu untergraben“.
- Verbindung zur staatlichen Notvorrats-Warnung: Genau vor solchen „hybriden Angriffen“ auf die alltägliche Infrastruktur (Lebensmittelhandel, Stromnetz, Zahlungssysteme) warnen europäische Sicherheitsbehörden seit Wochen. Es zeigt eindrücklich, warum Regierungen in Deutschland (10-Tage-Vorrat) und Europa den Bürgern raten, haltbare Lebensmittel ohne Kühlbedarf im Haus zu haben.
Häufig gestellte Fragen (FAQ)
Warum wurden die Kühlschränke in europäischen Supermärkten gehackt?
Die Angreifer nutzten eine ungeschützte Internet-Fernwartungsschnittstelle an gewerblichen Kältereglern (Operational Technology), für die wichtige Sicherheitsupdates noch nicht installiert waren. Ziel war keine Erpressung von Lösegeld, sondern gezielte Sabotage an der Lebensmittel-Lieferkette.
Wie konnten die Tiefkühltruhen beim Cyberangriff 50 Grad heiß werden?
Die Hacker schalteten die Kühlanlagen über das Netzwerk dauerhaft in den sogenannten Abtaumodus (Defrost-Modus). Dabei werden eingebaute elektrische Heizstäbe aktiviert, die normalerweise nur kurzzeitig Eis abtauen sollen, wodurch sich das Innere der Truhen über Nacht von -27 °C auf +50 °C aufheizte.
Sind die Lieferketten der Supermärkte durch den Hack dauerhaft unterbrochen?
Nein. Wie Konzerne wie Ahold Delhaize bestätigten, waren nur die Kühltruhen in den jeweiligen Filialen betroffen, während die zentralen Logistiklager und der Lieferverkehr normal weiterliefen. Nachdem Techniker die Regler vom Internet getrennt und neu eingestellt hatten, konnten die Regale wieder befüllt werden.